CSIX Security

Platform Audit Cybersecurity

  • Home
  • Services
  • Tool Gratis
    • Website Auditor
    • Pesan Rahasia
    • Calculator Resiko PDP
  • Assessment Center
    • PDP
    • Pentesting
    • POJK
    • NIST
    • VIP Digital Exposure Check
    • Sample Report
      • Laporan VIP OSINT
      • Laporan Kesiapan UU PDP
      • Profil Kematangan NIST
      • Laporan Pentest
      • Assessment BPR
  • C-SIX Cloud
    • CSIX Assessment Platform
    • SIGAP EDU
    • CSIX Sentinel AI
    • CSIX WP Sentinel
    • CSIX Family Shield
    • OSINT Handheld Edition
    • IT Master Plan
    • FDS
    • C-SIX NG – WAF AI
    • C-SIX Cloud Service
    • Assesment BPR POJK No 34 2025
    • Disaster Recovery Planning
  • Login Client
Search

UU PDP

109
  • Prinsip Privacy by Design
  • Index
  • Intro PDP
    • Intro-to-UU-PDP
    • Tujuan UU PDP
    • Ruang Lingkup UU Pelindungan Data Pribadi
    • Legal-Basis-under-UU-PDP.
    • Scope-and-Applicability
    • Key-Definitions
    • Principles-of-Personal-Data-Processing
  • Dasar Hukum dan Pemprosesan
    • Pemenuhan Kewajiban Hukum
    • Kontrak
    • Persetujuan Consent
    • Index
  • Data Pribadi
    • Index
    • Data Pribadi Umum
    • Data Pribadi Spesific
    • Pemetaan Data Pribadi Organisasi
    • Data Yang Bukan Data Pribadi
  • Folder Peran Dan Tanggung Jawab
    • Index
    • Subjek Data
    • Hak-Hak Subjek Data
    • Pengendali Data
    • Prosesor Data
    • Pihak Ketiga dan Vendor
    • Kepentingan Vital Subjek Data
    • Pelaksanaan Tugas Negara
    • Kepentingan Sah (Legitimate Interest)
  • Hak Subject Data
    • Index
    • Hak Mendapatkan Informasi
    • Hak Akses
    • Hak Memperbaiki Data
    • Hak Menghapus Data
    • Hak Menarik Persetujuan
    • Hak Mengajukan Keberatan
    • Hak Pembatasan Pemrosesan
    • Hak Portabilitas Data
    • Hak atas Keputusan Otomatis
  • Kewajiban Organisasi
    • Index
    • Tata Kelola Data
    • Transparansi
    • Pengamanan Teknis dan Organisasional
    • Manajemen Risiko
    • Retensi dan Pemusnahan Data
    • Catatan Aktivitas Pemrosesan (ROPA)
    • Penilaian Dampak Pelindungan Data (DPIA)
    • Penunjukan Data Protection Officer (DPO)
    • Pelatihan dan Kesadaran Karyawan
  • Pembagian dan Transfer Data
    • Index
    • Berbagi Data dengan Pihak Ketiga
    • Transfer Data ke Luar Negeri
    • Syarat Transfer Internasional
    • Risiko Transfer Data & Mitigasi
  • Keamanan Data
    • Index
    • Standar Keamanan Minimum
    • Enkripsi dan Masking Data
    • Pengendalian Akses
    • Pengamanan Infrastruktur
    • Keamanan Cloud
    • Monitoring & Audit Keamanan
    • Manajemen Kerentanan
    • Incident Response (Tanggap Insiden)
  • Insiden dan Kebocoran Data
    • Index
    • Definisi Insiden
    • Tipe Kebocoran Data
    • Proses Deteksi & Respons Insiden
    • Kewajiban Notifikasi”
    • Dokumentasi Insiden
    • Langkah Pemulihan
  • Risiko & Sanksi dalam UU PDP
    • index
    • Risiko Kepatuhan
    • Risiko Hukum
    • Risiko Keamanan
    • Risiko Reputasi
    • Sanksi Administratif
    • Sanksi Pidana
    • Tanggung Jawab Perdata
  • Implementasi Teknis & Privacy by Design
    • Index
    • Prinsip Privacy by Design
    • Integrasi Privasi ke SDLC
    • Minimasi Data
    • Pseudonimisasi & Anonimisasi
    • Keamanan Aplikasi
    • Keamanan API
    • Keamanan Mobile App
    • Pengelolaan Log
    • Automasi Kepatuhan
  • Assessment Kepatuhan dan Maturity
    • Index
    • Apa Itu Assessment Kepatuhan?
    • Framework Maturity Pelindungan Data
    • Langkah-Langkah Assessment Kepatuhan
    • Penilaian Risiko Privasi
    • Checklist Kepatuhan UU PDP
    • Gap Analysis (Analisis Kesenjangan)
    • Roadmap Kepatuhan UU PDP
  • Dokumentasi & Kebijakan (Policies)
    • Index
    • Kebijakan Pelindungan Data Pribadi (PDP Policy)
    • Privacy Notice
    • Kebijakan Retensi Data
    • Kebijakan Keamanan Informasi
    • Kebijakan Akses & Otorisasi
    • Kebijakan Manajemen Vendor
    • Kebijakan Insiden Data
    • Kebijakan Hak Subjek Data
    • Template ROPA (Record of Processing Activity)”
  • Appendix
    • Prinsip UU PDP
    • Risiko & Sanksi UU PDP
    • Pentingnya Assessment Kesiapan Bisnis Anda terhadap UU PDP
    • Assessment UU PDP
    • Roadmap Implementasi 12 Bulan: Integrasi NIST dengan UU PDP

NIST

27
  • Introduction To NIST
    • Introduction To NIST
    • Kerangka NIST
  • NIST-CSF-2.0
    • NIST CSF 2.0
  • NIST RMF
    • NIST RMF
    • Prepare
    • Categorize
    • Select
    • Implement
    • Assess
    • Authorize
    • Monitor
  • Educational Materials
    • Privacy-Awareness-for-Employees
    • Intro-to-Cybersecurity-for-Employees
    • Threat-Landscape-Explainer
    • Common-Attack-Vectors
    • Safe-Handling-of-Personal-Data
    • Simplified-Guide-to-UU-PDP
  • Roadmap & Strategic Planning
    • Year-Maturity-Growth-Plan
    • Continuous-Monitoring-Framework
    • Improvement-Actions-Tracker
    • Roadmap Implementasi 12 Bulan: Integrasi NIST dengan UU PDP
    • Integrasi NIST dengan UU PDP
  • Dashboard & Reporting
    • IST-Maturity-Dashboard
    • KPI-and-OKR-Cybersecurity
    • Quarterly-Risk-Report-Template
    • Privacy-Compliance-Report
    • Executive-Briefing-Slides

Pentest

58
  • Scanning Kerentanan
  • Pengantar Pentest
    • Apa Itu Penetration Testing?
    • Tujuan Penetration Testing
    • Ruang Lingkup & Batasan Penetration Testing
    • Standar dan Framework Penetration Testing
  • Pre-engagement
    • Definisi Scope Pentest
    • Aturan Main (Rules of Engagement)
    • Legalitas Penetration Testing
    • Komunikasi Tim Selama Pentest
    • Persiapan Teknis Pentest
  • Reconnaissance
    • Active Reconnaissance
    • Passive Reconnaissance
    • Enumerasi DNS
    • Enumerasi Port & Service
    • Fingerprinting Server & Teknologi”
  • Threat Modeling & Attack Surface Mapping
    • Identifikasi Komponen Risiko
    • Mapping Teknologi
    • Identifikasi Attack Surface
  • Identifikasi-kerentanan"
    • Scanning Kerentanan
    • False Positive Handling
    • Analisis Risiko Kerentanan
    • Mapping ke CVE & CWE
    • Prioritas Kerentanan
  • Exploitation
    • Exploitation Awal
    • Eksploitasi Web
    • Eksploitasi Infrastruktur
    • Eksploitasi API
    • Eksploitasi Authentication
    • Eksploitasi Business Logic
  • Priviledge Escalation
    • Service Abuse for Privilege Escalation
    • Credential Harvesting
    • Container Escape
    • OS Misconfiguration Exploitation
    • Eskalasi Privilege Lokal
  • Post Exploitation
    • Persistence
    • Pivoting Lanjutan
    • Data Ekstraksi
    • Enumerasi Lanjutan
    • Stabilisasi Akses
  • Laporan dan Dokumentasi
    • Dokumentasi Temuan
    • Pembuatan Laporan
    • Evidence Collection
    • Rekomendasi Perbaikan
    • Executive Summary
  • Remediaton & Hardening
    • Hardening OS
    • Patch Management”
    • Hardening Aplikasi
    • Hardening Jaringan
    • Verifikasi Perbaikan”
  • Komunikasi dan Koordinasi
    • Komunikasi dengan Tim
    • Koordinasi Perbaikan
    • Disclosure Prosedur
  • Cleanup & Post Action
    • Cleanup Artefak
    • Pemulihan Sistem
    • Laporan Akhir Pentest
  • Legal, Etika dan Compliance
    • Legal Authorization
    • Etika Pentesting
    • Compliance Standards

Peraturan

4
  • Modul ISOEC 27001 – Kominfo
  • NIST Framework 2.0
  • UU PDP No 27 Tahun 2022
  • POJK No 34 Tahun 2025

C-SIX Cyber Intelligence Research Lab (CCIRL)

9
  • Building Digital Credibility: Quantifying the Direct Correlation between Brand Enhancement through SEO and Sales Growth
  • A Blockchain-Based Waste Management and Token Reward Platform: A Case Study of Implementation on the Internet Computer Protocol (ICP)
  • Building a Smart Contract-Based Product Authenticity Platform for Coffee Farmers Using ThirdWeb and Replit
  • Building an Elegant and Advanced Network Monitoring Dashboard Using OpenWRT, Prometheus, and Grafana
  • An Analysis of SN1PER as an Automated Pentesting Tool: A Case Study and Methodology for Network Security Assessment
  • Leveraging Cardano as a Scalable Blockchain for Transparent Supply Chain Platforms: A Case Study in the Agricultural Sector
  • An Analysis of Proxmox Virtual Environment as an Open-Source Virtualization Solution for Business Environments
  • Integration of Generative Large Language Models (LLM-GAI) for Augmenting Machine Reasoning in Critical Cyber Threat Intelligence (CTI)
  • Architectural Synergy Of Generative AI, Pythonic Heuristics Anda Telegram Protocols Towards a Cognitive Augmentation Fraemework For Handheld Penetration Testing.
View Categories
  • Home
  • Docs
  • NIST
  • Introduction To NIST
  • Kerangka NIST

Kerangka NIST

3 min read

1. Pendahuluan

Kerangka keamanan dan privasi dari National Institute of Standards and Technology (NIST) telah menjadi referensi global bagi organisasi yang ingin membangun fondasi keamanan siber yang konsisten. NIST tidak hadir sebagai standar teknis yang kaku, melainkan sebagai kerangka berpikir yang membantu organisasi memahami aset, menilai risiko, dan merancang kontrol yang proporsional.
Dalam konteks transformasi digital, kerangka ini menawarkan struktur yang stabil di tengah dinamika ancaman yang terus berubah.


2. Tujuan Utama NIST

Tujuan sentral dari kerangka NIST adalah memberikan model operasional yang membantu organisasi:

  1. Memahami apa yang perlu dilindungi.
  2. Menentukan kontrol keamanan yang sesuai.
  3. Menyusun proses deteksi dan respons yang efektif.
  4. Mengembangkan tata kelola dan budaya keamanan yang berkelanjutan.

Dalam praktiknya, NIST menjadi jembatan antara kebutuhan bisnis dan kebutuhan teknis, sehingga pengambilan keputusan terkait risiko dapat dilakukan secara terukur.


3. NIST Cybersecurity Framework (CSF 2.0)

NIST CSF merupakan kerangka yang paling banyak digunakan di sektor industri, terutama karena struktur fungsinya yang mudah dipahami.
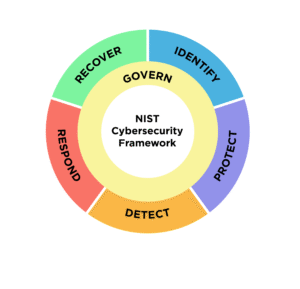
CSF 2.0 terdiri dari enam fungsi inti yang menggambarkan siklus keamanan menyeluruh:

  • a. Govern
    • Fungsi ini menegaskan bahwa keamanan bukan hanya isu teknis, tetapi juga bagian dari tata kelola. Organisasi menetapkan kebijakan, peran, dan ekspektasi risiko sebelum mengimplementasikan kontrol apa pun.
  • b. Identify
    • Organisasi memetakan aset, layanan, alur data, dan risiko. Tahapan ini menjadi dasar bagi seluruh aktivitas keamanan selanjutnya.
  • c. Protect
    • Fokus pada penerapan kontrol untuk mencegah insiden, mulai dari pengelolaan identitas, enkripsi, pelatihan, hingga konfigurasi sistem.
  • d. Detect
    • Membangun kemampuan mendeteksi aktivitas abnormal atau insiden melalui monitoring, logging, dan analisis.
  • e. Respond
    • Menyediakan mekanisme penanganan insiden agar dampak dapat diminimalkan dan komunikasi dapat dilakukan secara tepat waktu.
  • f. Recover
    • Memastikan layanan dapat dipulihkan dan organisasi dapat kembali beroperasi dengan stabil, sembari memperbaiki kelemahan yang ditemukan.

Melalui struktur ini, CSF membantu organisasi melihat keamanan bukan sebagai proyek, tetapi sebagai proses berkelanjutan.


4. NIST Privacy Framework (PF)

Sementara CSF berfokus pada keamanan, NIST Privacy Framework mengarahkan organisasi untuk memahami dan mengendalikan risiko yang muncul akibat pemrosesan data pribadi.
Pendekatan NIST terhadap privasi bersifat risk-based, sehingga cocok diadopsi oleh organisasi yang beroperasi dalam regulasi ketat seperti UU PDP atau GDPR.

Framework ini mendorong organisasi untuk:

  • memahami konteks pemrosesan data,
  • mengidentifikasi dampak terhadap individu,
  • membangun kontrol yang menyeimbangkan kebutuhan operasional dan perlindungan hak subjek data,
  • serta menjaga transparansi dan akuntabilitas.

Dengan demikian, framework ini melengkapi CSF dan membentuk dasar tata kelola keamanan–privasi yang terpadu.


5. Risk Management Framework (RMF)

RMF memperkenalkan pendekatan siklus hidup risiko yang lebih mendalam.
Ia sangat relevan bagi organisasi yang membutuhkan standar tinggi—seperti sektor finansial, kesehatan, atau layanan publik.

RMF menekankan bahwa risiko bukan sekadar diidentifikasi dan diatasi sekali, tetapi dipantau dan dikelola secara berkelanjutan. Dengan cara ini, RMF membantu organisasi mempertahankan konsistensi kontrol sepanjang waktu, meskipun terjadi perubahan teknologi atau ancaman.


6. Relevansi NIST untuk Organisasi Modern

Penerapan NIST memberikan sejumlah keuntungan strategis:

  • Konsistensi: organisasi memiliki bahasa dan struktur yang seragam dalam menangani risiko.
  • Fleksibilitas: NIST bisa diadaptasi untuk berbagai ukuran dan sektor bisnis.
  • Transparansi: memudahkan komunikasi risiko antara manajemen, teknisi, dan regulator.
  • Kesiapan hukum: membantu organisasi mematuhi peraturan perlindungan data, termasuk UU PDP.

Dengan kata lain, NIST bukan hanya pedoman teknis, tetapi kerangka manajemen risiko yang memandu organisasi menuju keamanan dan privasi yang berkelanjutan.


7. Kesimpulan

Kerangka NIST menawarkan pendekatan yang menyeluruh dalam memahami keamanan siber dan privasi. Ia mengintegrasikan prinsip tata kelola, pengelolaan risiko, dan kontrol teknis dalam satu struktur yang dapat diterapkan lintas industri.
Karena sifatnya yang fleksibel dan terukur, NIST menjadi fondasi yang ideal untuk organisasi yang ingin membangun kapabilitas keamanan dan privasi yang matang, sekaligus menyediakan landasan bagi berbagai inisiatif kepatuhan, termasuk terhadap UU PDP.

Updated on December 4, 2025

What are your Feelings

  • Happy
  • Normal
  • Sad

Share This Article :

  • Facebook
  • X
  • LinkedIn
  • Pinterest
Introduction To NISTIntroduction To NIST

Powered by BetterDocs

Leave a Reply Cancel reply

Your email address will not be published. Required fields are marked *

Information

  • Knowledgebased
  • Tentang Kami
  • Kontak Kami

Disclaimer

Layanan C-SIX adalah Third-Party Assurance. Sertifikat yang diterbitkan merupakan bentuk verifikasi teknis independen, bukan pengganti lisensi resmi dari regulator pemerintah.

Kontak Kami

C-SIX SECURITY

INTELLIGENCE & DEFENSE

Cirebon, Jawa Barat


• 0813-2181-7444 (WA)

• edy.susanto74@live.com
© 2026 C-SIX Security.
Specialist in PDP & POJK Compliance.
© 2021 Theme Company All Rights Reserved